Überblick über die Bedrohungen
Bildungseinrichtungen sind mit Bedrohungen konfrontiert, die über herkömmliches Passwort-Phishing hinausgehen. Jüngste Untersuchungen von Mimecast haben drei Kampagnen identifiziert, die unterschiedliche Ziele verfolgen: die Übernahme von Mitarbeiterkonten, die Einrichtung von Fernzugriffen und die potenzielle Anwerbung von Studierenden für betrügerische Finanzaktivitäten.
Obwohl die Kampagnen nicht unbedingt miteinander in Verbindung stehen, nutzen sie jeweils bekannte Arbeitsabläufe im Bildungssektor aus. Dazu gehören Compliance-Mitteilungen zu Studierendenakten, die Einreichung von Zeugnissen und flexible Beschäftigungsmöglichkeiten.
Kampagne 1: Compliance-Mitteilung dient zum Abgreifen von Zugangsdaten der Universität
Kampagnenübersicht
Die erste Kampagne richtet sich an etwas mehr als 300 Mitarbeiter an vier Universitäten in den USA mit einer Nachricht, die vorgeben, vom „Office of Student Records and Privacy Compliance“ mehrerer Bildungseinrichtungen zu stammen.
Den Empfängern wird mitgeteilt, dass möglicherweise unbefugt auf eine mit ihrem Konto verknüpfte Studierendenakte zugegriffen oder diese offengelegt wurde. Die Nachricht beruft sich auf Bundesgesetze, fordert die Aufbewahrung relevanter Unterlagen und warnt davor, dass die Nichtabgabe einer erforderlichen Bestätigung zu Verwaltungsmaßnahmen führen könnte.

Die Formulierung vermittelt ein Gefühl der Dringlichkeit, ohne jedoch eine direkte Anschuldigung zu erheben, und veranlasst den Mitarbeiter dazu, das vermeintlich sichere Portal zu öffnen, bevor er die Mitteilung eigenständig überprüft.
Ablauf der Kampagne
- Der Mitarbeiter erhält eine angebliche Benachrichtigung zum Datenschutz von Studierenden.
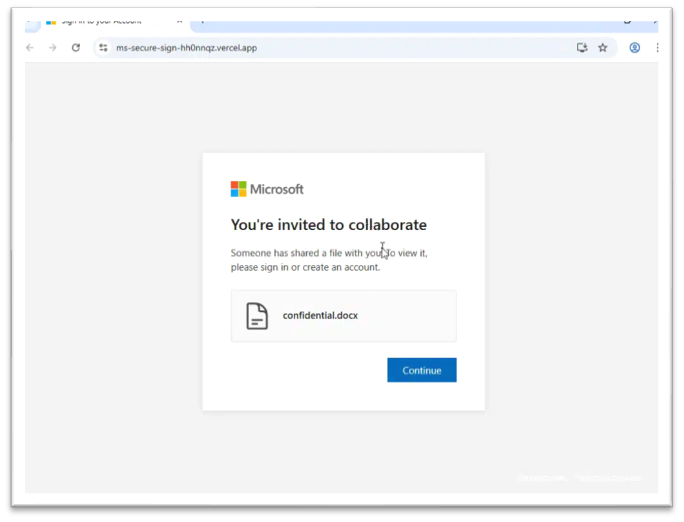
- Der Link öffnet eine vom Angreifer kontrollierte Microsoft-Kollaborationsseite, die auf Vercel gehostet wird.
- Ein angeblich freigegebenes Dokument fordert den Mitarbeiter auf, sich anzumelden.
- Die gefälschte Anmeldeseite erfasst die Eingaben in Echtzeit.
- Der Angreifer kann das Opfer durch die Eingabeaufforderungen für Passwort, Duo oder Microsoft Authenticator leiten.

Technische Analyse
Zu den beobachteten Vercel-Bereitstellungen gehörten:
- ms-secure-sign-hh0nnqz[.]vercel[.]app
- ms-secure-sign-s22xus[.]vercel[.]app
Die Phishing-Anwendung nutzte mehrere Endpunkte derselben Herkunft:
- POST /alert benachrichtigte den Betreiber, sobald ein Opfer mit der Eingabe einer Adresse begann.
- POST /api/keystroke übertrug den Inhalt der Eingabefelder, während dieser eingegeben wurde.
- POST /auth übermittelte die vollständige E-Mail-Adresse, das Passwort und etwaige zusätzliche Authentifizierungsinformationen.
Das Frontend lehnte gängige private E-Mail-Domains ab und wies die Opfer an, ein Arbeits- oder Schulkonto zu verwenden. Nach Erhalt eines Passworts fragte es jede Sekunde den Endpunkt /auth ab, um vom Betreiber gesteuerte Anweisungen zu erhalten.
Zu den unterstützten Antworten gehörten Aufforderungen bei falschem Passwort, Duo Push, Duo-Passcodes, Telefonanrufe, der Abgleich mit der Microsoft Authenticator-Nummer sowie beliebige benutzerdefinierte Fragen. Dies verdeutlicht einen Workflow mit Betreiberbeteiligung, der darauf ausgelegt ist, mehr als nur einen statischen Benutzernamen und ein Passwort zu erfassen.
Die Kompromittierung eines Kontos eines Universitätsmitarbeiters könnte Studentendaten, institutionelle E-Mails und Cloud-Dokumente offenlegen. Außerdem könnte der Angreifer dadurch ein vertrauenswürdiges Postfach für nachfolgende Phishing-Angriffe auf Studierende und Kollegen erhalten.
Kampagne 2: Köder mit Zeugnis führt zu ScreenConnect
Kampagnenüberblick
Die zweite Kampagne mit über 400 E-Mails, die an 60 Universitäten in den USA versendet wurden, zielt in erster Linie auf Zulassungsstellen oder gemeinsam genutzte Postfächer ab und enthält eine angebliche Anfrage nach Zeugnissen für Studierende, die von verschiedenen Bildungseinrichtungen stammen.
In der Nachricht wird das Prüfungsamt gebeten, den Status der Zeugnisse und die Details zur Einreichung zu überprüfen. Der Zeitpunkt und der Gegenstand der Anfrage lassen diese für Mitarbeiter, die derzeit ein erhöhtes Aufkommen an Zulassungs- und Immatrikulationsvorgängen bearbeiten, plausibel erscheinen.

CAPTCHA-geschützte Zustellung
Die Kampagne nutzt eine tokenisierte URL auf einer vermutlich kompromittierten WordPress-Website:
Tokenisierte /redirect/ URL
→ Google reCAPTCHA
→ Der Server überprüft das CAPTCHA
→ „redirect_control_session“ wird genehmigt
→ HTTP-302-Weiterleitung zu transcriptt.php
→ PHP gibt [name] Transcript.vbs zurück
Das Sitzungs-Cookie und das CAPTCHA verhindern, dass die Nutzdaten sofort an automatisierte Scanner zurückgegeben werden. Eine erfolgreiche Überprüfung führt zu:
Content-Disposition: attachment;
filename="Vorname Nachname Transcript.vbs"

Nach dem Öffnen der VBS-Datei wurde der Empfänger darüber informiert, dass eine MSI-Datei heruntergeladen werde und eine Bestätigung erforderlich sei. Anschließend wurde das Installationsprogramm wie gewohnt gestartet und eine UAC-Warnung wegen eines unbekannten Herausgebers angezeigt.


Zu den beobachteten ScreenConnect-Quellen gehörten:
- invitee[.]click
- invite[.]surf
Die Installationsparameter legten eine ScreenConnect-Access-Sitzung fest. Bei erfolgreicher Installation könnte der Angreifer potenziell dauerhaften Fernzugriff erlangen und diesen zum Diebstahl von Anmeldedaten, zum Zugriff auf Daten, zur lateralen Bewegung oder zur Bereitstellung zusätzlicher Payloads nutzen.
Es handelt sich hierbei nicht um einen Drive-by-Angriff: Der Empfänger muss die VBS-Datei herunterladen und ausführen, und einige Varianten erfordern eine weitere Bestätigung. Die Benennung der Transkripte und der generische MSI-Dateiname dienen dazu, die Bereitstellung des Fernzugriffs zu verschleiern.
Kampagne 3: Stellenangebote für Studenten weisen auf Geldkurier-Aktivitäten hin
Kampagnenüberblick
Die dritte Kampagne richtete sich an eine große Anzahl von Studierenden an verschiedenen Universitäten und warb mit flexiblen Fernbeschäftigungsmöglichkeiten.
Die E-Mails enthielten keinen Text im Hauptteil, sondern einen Word-Anhang mit Informationen zur Stelle und einem Link
Die Auswahl von „Hier bewerben“ führte über eine Google-Slides-Präsentation zu einem Google-Formular.


Bei den beobachteten Kampagnen wurden die Bewerber gefragt, ob sie über ein Bankkonto oder eine Kreditkarte verfügten, nach dem Namen ihrer Bank gefragt und angewiesen, nach dem Ausfüllen des Formulars eine SMS an eine bestimmte Telefonnummer zu senden.
Im Formular hieß es, die erste Aufgabe des Bewerbers bestehe darin, Spenden gemäß den Anweisungen eines angeblichen Programmkoordinators zu verteilen. In Verbindung mit den Fragen zum Bankzugang und zu den Verfahren zur Einlösung von Schecks passt dies zu den ersten Phasen eines Betrugs mit gefälschten Schecks oder einer Rekrutierungsaktion für Geldkuriere.
Die bisher gesammelten Beweise belegen nicht, dass Gelder überwiesen wurden. Der Ablauf entspricht jedoch weitgehend den Warnungen des FBI und der FTC. Bei diesen Betrugsmaschen erhalten Studierende gefälschte Schecks, zahlen diese auf ihre persönlichen Konten ein und werden angewiesen, einen Teil der vermeintlichen Gelder an eine andere Person oder einen „Anbieter“ zu überweisen. Wenn der Scheck als gefälscht identifiziert wird, zieht die Bank den Betrag zurück, und der Studierende bleibt für das überwiesene Geld haftbar.
Warum Studierende ins Visier genommen werden
Studierende sind attraktive Ziele, da viele nach flexiblen Beschäftigungsmöglichkeiten suchen, die sich mit dem Studium vereinbaren lassen. Möglicherweise verfügen sie zudem nur über begrenzte Erfahrung bei der Beurteilung von Rekrutierungsprozessen und sind empfänglicher für hochbezahlte Fernarbeit, die nur wenige Stunden in Anspruch nimmt.
Kriminelle können das Markenimage von Institutionen und vertrauenswürdige Dienste wie Google Docs, Slides und Forms ausnutzen, um das Angebot seriös erscheinen zu lassen. Durch die Verlagerung der Kommunikation auf SMS werden die Opfer zudem aus den von der Universität überwachten Kommunikationskanälen herausgelöst.
Studierende, die als Geldkuriere rekrutiert werden, müssen unter Umständen mit eingefrorenen oder geschlossenen Bankkonten, finanziellen Verlusten und möglichen rechtlichen Konsequenzen rechnen – selbst wenn sie den kriminellen Zweck der Transaktionen anfangs nicht erkannt haben.
Empfehlungen
Für Bildungseinrichtungen
- Warnen Sie Mitarbeiter und Studierende vor Compliance-Mitteilungen, der Einreichung von Zeugnissen und Stellenangeboten, die über unaufgeforderte E-Mails eingehen.
- Verlangen Sie von den Nutzern, Anfragen über bekannte Kontakte der Einrichtung zu überprüfen, anstatt sich auf die in der Nachricht angegebenen Details zu verlassen.
- Erkennen und untersuchen Sie Skriptdateien, unerwartete MSI-Downloads und neue ScreenConnect-Installationen.
- Vermeiden Sie eine pauschale Sperrung legitimer Hosting-Dienste; überprüfen Sie stattdessen bestimmte Hostnamen, Pfade und Weiterleitungsketten.
- Koordinieren Sie die Meldung gefälschter Stellenangebote zwischen Sicherheitsteams, Karriereberatungen und Abteilungen für Studierendenbetreuung.
Für Studierende und Mitarbeiter
- Überprüfen Sie den vollständigen Hostnamen, bevor Sie Anmeldedaten eingeben.
- Installieren Sie niemals Software, nur um ein Zeugnis oder ein freigegebenes Dokument einzusehen.
- Verifizieren Sie Stellenangebote über die offizielle Personalabteilung oder die Karriereberatung Ihrer Einrichtung.
- Verwenden Sie kein persönliches Bankkonto, um im Auftrag eines Arbeitgebers Geld zu empfangen oder zu überweisen.
- Betrachten Sie Schecks, die vor Arbeitsbeginn ausgestellt werden, Aufforderungen zum Kauf von Ausrüstung bei einem bestimmten Anbieter sowie Anweisungen zur Überweisung von Geldern als Anzeichen für Betrug.
Fazit
Diese Kampagnen veranschaulichen drei verschiedene Folgen von Social Engineering mit Bildungsbezug: Kontoübernahme, Einrichtung von Fernzugriffen und finanzielle Ausbeutung.
Die Vorgehensweisen unterscheiden sich technisch, basieren jedoch jeweils auf Vertrautheit und dem richtigen Zeitpunkt. Datenschutzhinweise setzen Mitarbeiter unter Handlungsdruck, Zeugnisanfragen fügen sich nahtlos in die Zulassungsprozesse ein, und flexible Stellenangebote sprechen Studenten an, die auf der Suche nach einem Verdienst sind. Bildungseinrichtungen sollten sich daher angesichts zunehmender akademischer Aktivitäten auf mehr als nur ein Phishing-Muster vorbereiten.