Kampagnenübersicht
Das Mimecast Threat Research-Team identifizierte Phishing-Kampagnen zum Diebstahl von Zugangsdaten, bei denen lokalisierte Köder in deutscher, niederländischer und dänischer Sprache zum Einsatz kamen. Die Nachrichten stammten offenbar von kompromittierten Konten und leiteten die Empfänger über Amazon S3-Webanwendungs-URLs auf von den Angreifern kontrollierte Phishing-Seiten weiter.
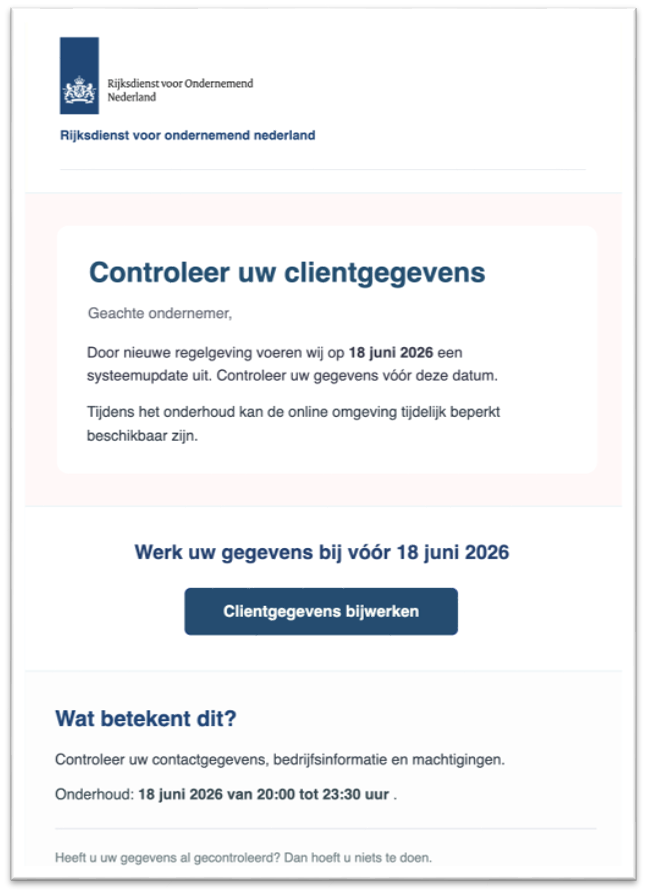
Die Kampagne gab sich als vertrauenswürdige Organisationen aus den Bereichen Finanzdienstleistungen, Behörden, Gesundheitswesen, Altersvorsorge und digitale Identität aus. Dabei standen vor allem Bankmarken im Vordergrund, darunter Volksbank, Consorsbank, Commerzbank, ING, DKB und Sparkasse. Zu den weiteren beobachteten Marken gehörten BENU, PFA, RVO, Belastingdienst, Isabel und itsme.
Ein dokumentierter Ablauf gab sich als Volksbanken Raiffeisenbanken aus und versuchte, die für die Übernahme eines Online-Banking-Kontos erforderlichen Informationen zu sammeln. Die Seite forderte den Standort und die Identitätsdaten des Opfers, den VR-NetKey oder Alias, die Online-Banking-PIN, die Authentifizierungsmethode sowie Live-TANs an. Diese Kombination könnte es einem Angreifer ermöglichen, sich als das Opfer zu authentifizieren und betrügerische Transaktionen zu autorisieren.
Ablauf der Kampagne
Phase 1: Lokalisierte Phishing-E-Mail
Die Empfänger erhalten eine Phishing-Nachricht in deutscher, niederländischer oder dänischer Sprache. Durch die Verwendung eines kompromittierten Absenderkontos wirkt die Nachricht glaubwürdiger als E-Mails, die von neu erstellten oder offensichtlich nicht zugehörigen Infrastrukturen versendet werden.
Phase 2: Amazon-S3-Link
Die Nachricht leitet den Empfänger zu einem Amazon-S3-Webanwendungs-Hostnamen weiter. Die Kampagne nutzt spezifische Bucket-Hostnamen für das Hosting oder die Weiterleitung und macht sich dabei einen legitimen Cloud-Dienst zunutze, um einfache Reputationsanalysen weniger effektiv zu machen.
Phase 3: Seite zur Markenimitation
Das Opfer gelangt auf eine vom Angreifer kontrollierte Seite, die die Identitäts- und Authentifizierungsprozesse einer regionalen Bank oder eines vertrauenswürdigen Dienstes nachbildet. Der Köder ist auf die jeweilige Zielorganisation und das jeweilige Land zugeschnitten.
Phase 4: Erfassung von Identitätsdaten und Anmeldedaten
Die Seite fordert persönliche Daten und Kontozugangsdaten an. Im beobachteten Beispiel der Volksbank umfassten diese die Postleitzahl oder den Ort, Vor- und Nachnamen, das Geburtsdatum, den VR-NetKey oder Alias sowie die Online-Banking-PIN.
Phase 5: Erfassung der TAN-Methode und des Live-Codes
Das Opfer wird aufgefordert, die verwendete Methode zur Transaktionsfreigabe anzugeben und Live-TANs oder Freigabecodes einzugeben. Durch das Erfassen sowohl der Zugangsdaten als auch der einmaligen Autorisierungsdaten können der Zugriff auf das Konto und die Freigabe von Transaktionen ermöglicht werden.



Technische Analyse
Versendung über kompromittierte Konten
Die untersuchten Nachrichten stammten von kompromittierten Konten. Der Missbrauch eines bestehenden Kontos kann eine plausible Absenderidentität liefern und der Kampagne helfen, das mit einer legitimen E-Mail-Infrastruktur verbundene Vertrauen zu übernehmen.
Missbrauch legitimer Cloud-Infrastruktur
Im Rahmen der Untersuchung wurden eine Reihe einzigartiger Amazon-S3-Hostnamen dokumentiert. Amazon S3 ist ein legitimer Dienst; das Risiko hängt mit den spezifischen Bucket-Hostnamen und URLs zusammen, nicht mit der Domain amazonaws[.]com als Ganzes.
Erfassung von Online-Banking-Daten
Bei der Volksbank-Identitätsfälschung wurde eine deutsche Postleitzahl oder ein Ort abgefragt, um die lokale Filiale des Opfers zu identifizieren, gefolgt von Identitätsangaben und Online-Banking-Zugangsdaten. VR-NetKey ist die Kunden-ID, die für das Online-Banking der Volksbanken und Raiffeisenbanken verwendet wird; alternativ kann ein Alias als Anmeldename konfiguriert werden. Die abgefragte PIN ist das Online-Banking-Passwort.
Abfangen der Transaktionsauthentifizierung
Der Arbeitsablauf umfasste auch die Erfassung des Freigabeverfahrens des Opfers sowie der TANs. Zu den beobachteten oder relevanten Methoden gehörten VR SecureGo plus, Sm@rt-TAN photo und Sm@rt-TAN plus. Eine TAN (Transaktionsnummer) ist ein Einmalwert, der zur Bestätigung einer Anmeldung oder Zahlung verwendet wird. Das Erfassen einer Live-TAN zusammen mit den Zugangsdaten zum Konto eröffnet einen direkten Weg für Transaktionsbetrug.
Ziele
|
Region
|
Branche
|
Beobachtete Identitätsfälschung
|
|
Deutschland
|
Bankwesen
|
Volksbank, Consorsbank, Commerzbank, DKB, Sparkasse
|
|
Niederlande / Deutschland
|
Bankwesen
|
ING
|
|
Niederlande
|
Gesundheitswesen
|
BENU-Apotheke
|
|
Dänemark
|
Renten
|
PFA
|
|
Niederlande
|
|
Indikatoren für Kompromittierung (IOCs)
Die folgenden Indikatoren wurden zur sicheren Handhabung entschärft. Der Status der Indikatoren kann sich im Laufe der Zeit ändern und sollte anhand aktueller Telemetriedaten überprüft werden.
|
Indikator
|
Beschreibung
|
|
234-ignis-clad.s3.us-west-2.amazonaws[.]com
|
Hostname der Amazon S3-Kampagne
|
|
77-gp-fennel-ratchet-ridgeway.s3.us-west-1.amazonaws[.]com
|
Hostname der Amazon S3-Kampagne
|
|
anvil-tp-275-jolt-knack.s3.eu-west-2.amazonaws[.]com
|
Amazon S3-Kampagnen-Hostname
|
|
baste-uniform-jt.s3.us-west-2.amazonaws[.]com
|
Amazon S3-Kampagnen-Hostname
|
|
bolt-jab-maple-prime.s3.ap-southeast-2.amazonaws[.]com
|
Amazon S3-Kampagnen-Hostname
|
|
brace-5834-tansy-nw.s3.ap-southeast-1.amazonaws[.]com
|
Amazon S3-Kampagnen-Hostname
|
|
|
Empfehlungen
Schulungen zur Sensibilisierung der Nutzer
- Schulen Sie Ihre Mitarbeiter darin, Bank-, Steuer-, Renten- und Identitätsdienste über bekannte Websites oder offizielle Anwendungen zu nutzen, anstatt auf Links in unaufgeforderten Nachrichten zu klicken
- Betonen Sie, dass Nutzer niemals eine TAN preisgeben oder eine Authentifizierungsanfrage bestätigen sollten, die sie nicht selbst initiiert haben
- Schulen Sie die Nutzer darin, den vollständigen Ziel-Hostnamen zu überprüfen, einschließlich Links, die auf ansonsten legitimen Cloud-Plattformen gehostet werden
- Weisen Sie die Nutzer an, unerwartete Nachrichten zur Kontoüberprüfung oder Transaktionsbestätigung unverzüglich zu melden
Proaktive Bedrohungssuche
- Durchsuchen Sie E-Mail-Protokolle nach den aufgeführten Domänen und den genauen Amazon S3-Hostnamen
Fazit
Diese Kampagne kombiniert den Versand über kompromittierte Konten, lokalisierte Markenimitation und den Missbrauch legitimer Cloud-Infrastrukturen, um Finanzzugangsdaten und aktive Autorisierungscodes zu erbeuten. Der beobachtete Arbeitsablauf bei der Volksbank geht über den einfachen Passwortdiebstahl hinaus, da Identitätsdaten, die Authentifizierungsmethode des Opfers sowie TANs erfasst werden, was möglicherweise eine Kontoübernahme und betrügerische Transaktionen ermöglicht. Sicherheitsteams sollten der Suche nach IOCs, der kontextbezogenen Analyse von S3-Links, der Meldung durch Benutzer sowie einer schnellen Reaktion Priorität einräumen, wenn Bankzugangsdaten oder Autorisierungscodes möglicherweise offengelegt wurden.




