Panoramica delle minacce
Gli istituti di istruzione devono affrontare minacce che vanno oltre il tradizionale phishing basato sulle password. Recenti indagini condotte da Mimecast hanno individuato tre campagne con obiettivi diversi: l’appropriazione degli account dei dipendenti, l’implementazione di accessi remoti e il potenziale coinvolgimento degli studenti in attività finanziarie fraudolente.
Sebbene le campagne non siano necessariamente collegate tra loro, ciascuna sfrutta flussi di lavoro tipici del settore dell’istruzione. Tra questi figurano le comunicazioni relative alla conformità dei dati degli studenti, l’invio dei certificati di studio e le opportunità di lavoro flessibili.
Campagna n. 1: una notifica di conformità raccoglie le credenziali universitarie
Panoramica della campagna
La prima campagna prende di mira poco più di 300 dipendenti di 4 università negli Stati Uniti con un messaggio che si spaccia per l’Ufficio per la gestione dei dati degli studenti e la conformità alla privacy di diversi istituti di istruzione.
Ai destinatari viene comunicato che un fascicolo studentesco associato al loro account potrebbe essere stato consultato o divulgato senza autorizzazione. Il messaggio cita la legge federale, richiede la conservazione dei documenti pertinenti e avverte che la mancata compilazione della dichiarazione richiesta potrebbe comportare un provvedimento amministrativo.

Il linguaggio utilizzato crea un senso di urgenza evitando al contempo un’accusa diretta, incoraggiando il dipendente ad aprire il portale apparentemente sicuro prima di verificare autonomamente la validità della comunicazione.
Svolgimento della campagna
- Il dipendente riceve una presunta notifica relativa alla conformità in materia di privacy degli studenti.
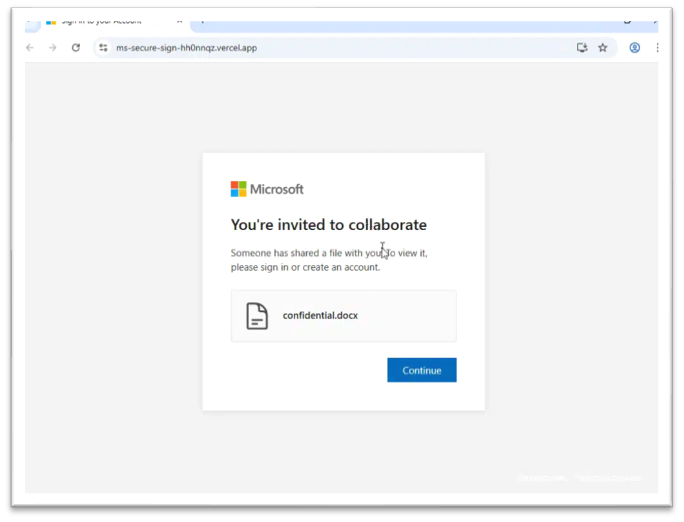
- Il link apre una pagina di collaborazione Microsoft controllata dall’autore dell’attacco e ospitata su Vercel.
- Un documento apparentemente condiviso richiede al dipendente di effettuare l’accesso.
- La pagina di accesso fasulla intercetta i dati inseriti in tempo reale.
- L’operatore può guidare la vittima attraverso le richieste relative alla password, a Duo o a Microsoft Authenticator.

Analisi tecnica
Tra le distribuzioni Vercel osservate figuravano:
- ms-secure-sign-hh0nnqz[.]vercel[.]app
- ms-secure-sign-s22xus[.]vercel[.]app
L'applicazione di phishing utilizzava diversi endpoint della stessa origine:
- POST /alert avvisava l’operatore quando una vittima iniziava a digitare un indirizzo.
- POST /api/keystroke trasmetteva il contenuto dei campi man mano che venivano digitati.
- POST /auth inviava l’indirizzo e-mail completo, la password ed eventuali ulteriori informazioni di autenticazione.
Il frontend rifiutava i domini di posta elettronica personali più comuni e invitava le vittime a utilizzare un account aziendale o scolastico. Dopo aver ricevuto una password, interrogava /auth ogni secondo per ricevere istruzioni controllate dall’operatore.
Le risposte supportate includevano richieste di password errata, notifiche Duo Push, codici di accesso Duo, telefonate, verifica del numero tramite Microsoft Authenticator e domande personalizzate arbitrarie. Ciò dimostra un flusso di lavoro con l’operatore coinvolto, progettato per raccogliere più di un semplice nome utente e una password statici.
La compromissione di un account di un dipendente universitario potrebbe esporre i dati degli studenti, le e-mail istituzionali e i documenti nel cloud. Potrebbe inoltre fornire all’autore dell’attacco una casella di posta affidabile per successive operazioni di phishing ai danni di studenti e colleghi.
Campagna due: l’esca della pagella porta a ScreenConnect
Panoramica della campagna
La seconda campagna, composta da oltre 400 e-mail inviate a 60 università negli Stati Uniti, prende di mira principalmente i dipartimenti di ammissione o le caselle di posta condivise con una presunta richiesta di trascrizioni per studenti provenienti da diversi istituti di istruzione.
Il messaggio chiede al responsabile della segreteria di verificare lo stato delle pagelle e i dettagli relativi alla loro presentazione. La tempistica e l’oggetto rendono la richiesta plausibile per il personale che si occupa dell’aumento delle attività di ammissione e iscrizione.

Consegna protetta da CAPTCHA
La campagna utilizza un URL tokenizzato su un sito web WordPress probabilmente compromesso:
URL tokenizzato /redirect/
→ Google reCAPTCHA
→ il server verifica il CAPTCHA
→ la sessione redirect_control_session viene approvata
→ reindirizzamento HTTP 302 a transcriptt.php
→ PHP restituisce [nome] Transcript.vbs
Il cookie di sessione e il CAPTCHA impediscono che il payload venga restituito immediatamente agli scanner automatici. Una verifica riuscita produce:
Content-Disposition: attachment;
filename="Nome Cognome Transcript.vbs"

Dopo l’apertura del file VBS, al destinatario viene comunicato che verrà scaricato un file MSI e che è richiesta la conferma. Successivamente, il programma di installazione viene avviato normalmente e viene visualizzato un avviso UAC relativo a un editore sconosciuto.


Tra le fonti ScreenConnect osservate figuravano:
- invitee[.]click
- invite[.]surf
I parametri del programma di installazione specificavano una sessione ScreenConnect Access. Se l’installazione va a buon fine, l’operatore potrebbe potenzialmente ottenere un accesso remoto persistente e utilizzarlo per il furto di credenziali, l’accesso ai dati, il movimento laterale o la distribuzione di payload aggiuntivi.
Non si tratta di un attacco drive-by: il destinatario deve scaricare ed eseguire il file VBS, e alcune varianti richiedono un’ulteriore approvazione. La denominazione della trascrizione e il nome generico del file MSI hanno lo scopo di mascherare la distribuzione dell’accesso remoto.
Campagna tre: le offerte di lavoro per studenti mostrano indicatori di "money mule"
Panoramica della campagna
La terza campagna ha preso di mira un gran numero di studenti di diverse università, pubblicizzando opportunità di lavoro flessibili da remoto.
Le e-mail non contenevano alcun testo nel corpo del messaggio, ma presentavano un allegato in formato Word contenente informazioni sulla posizione e un link
Selezionando «Candidati qui» si veniva reindirizzati, tramite una presentazione di Google Slides, a un modulo Google.


Le campagne osservate chiedevano ai candidati se disponessero di un conto corrente o di una carta di credito, richiedevano il nome della loro banca e istruivano a inviare un SMS a un determinato numero di telefono una volta completato il modulo.
Il modulo specificava che il primo compito del candidato sarebbe stato quello di distribuire donazioni secondo le istruzioni di un presunto coordinatore del programma. In combinazione con le domande sull’accesso al conto bancario e sulle procedure di deposito degli assegni, ciò è coerente con le fasi iniziali di una truffa basata su assegni falsi o di un’operazione di reclutamento di “corrieri di denaro”.
Le prove raccolte finora non dimostrano che siano stati trasferiti fondi. Tuttavia, il flusso operativo corrisponde da vicino alle segnalazioni pubblicate dall’FBI e dalla FTC. In questi schemi, gli studenti ricevono assegni contraffatti, li depositano su conti personali e ricevono istruzioni di trasferire parte dei presunti fondi a un’altra persona o a un “fornitore”. Quando l’assegno viene identificato come fraudolento, la banca preleva i fondi e lo studente rimane responsabile del denaro trasferito.
Perché gli studenti sono presi di mira
Gli studenti sono bersagli allettanti perché molti cercano un impiego flessibile che si adatti ai loro impegni di studio. Inoltre, potrebbero avere un’esperienza limitata nel valutare i processi di reclutamento e possono essere più ricettivi nei confronti di lavori da remoto ben retribuiti che richiedono poche ore.
I criminali possono sfruttare il marchio delle istituzioni e servizi affidabili come Google Docs, Slides e Forms per far sembrare legittima l’opportunità. Spostare la conversazione sui messaggi di testo allontana inoltre la vittima dai canali di comunicazione monitorati dall’università.
Gli studenti reclutati come "corrieri di denaro" possono trovarsi di fronte al congelamento o alla chiusura dei conti bancari, a perdite finanziarie e a possibili conseguenze legali, anche se inizialmente non avevano compreso lo scopo criminale delle transazioni.
Raccomandazioni
Per gli istituti di istruzione
- Avvertire il personale e gli studenti riguardo a comunicazioni relative alla conformità, all’invio di certificati di studio e a offerte di lavoro che arrivano tramite e-mail non richieste.
- Richiedere agli utenti di verificare le richieste tramite contatti istituzionali noti anziché i dettagli forniti nel messaggio.
- Individuare e indagare su file di script, download MSI inattesi e nuove installazioni di ScreenConnect.
- Evitate di bloccare in modo indiscriminato i servizi di hosting legittimi; ispezionate nomi host, percorsi e catene di reindirizzamento specifici.
- Coordinare la segnalazione di offerte di lavoro fasulle tra i team di sicurezza, i servizi di orientamento professionale e i dipartimenti di supporto agli studenti.
Per studenti e dipendenti
- Controllare il nome host completo prima di inserire le credenziali.
- Non installare mai software al solo scopo di consultare una pagella o un documento condiviso.
- Verificate le opportunità di lavoro tramite il servizio risorse umane o di orientamento professionale ufficiale dell’istituzione.
- Non utilizzare un conto bancario personale per ricevere o trasferire denaro per conto di un datore di lavoro.
- Considerare come indicatori di frode gli assegni emessi prima dell’inizio del lavoro, le richieste di acquisto di attrezzature da un fornitore specifico e le istruzioni di trasferimento di fondi.
Conclusione
Queste campagne illustrano tre diversi esiti derivanti dal social engineering incentrato sul mondo dell’istruzione: appropriazione di account, implementazione di accessi remoti e sfruttamento finanziario.
Gli approcci differiscono dal punto di vista tecnico, ma ciascuno si basa sulla familiarità e sulla tempistica. Le informative sulla privacy spingono i dipendenti ad agire, le richieste di trascrizioni si confondono con i flussi di lavoro delle ammissioni e le offerte di lavoro flessibili attraggono gli studenti in cerca di reddito. Gli istituti di istruzione dovrebbero quindi prepararsi ad affrontare più di un modello di phishing man mano che l’attività accademica aumenta.