Panoramica della campagna
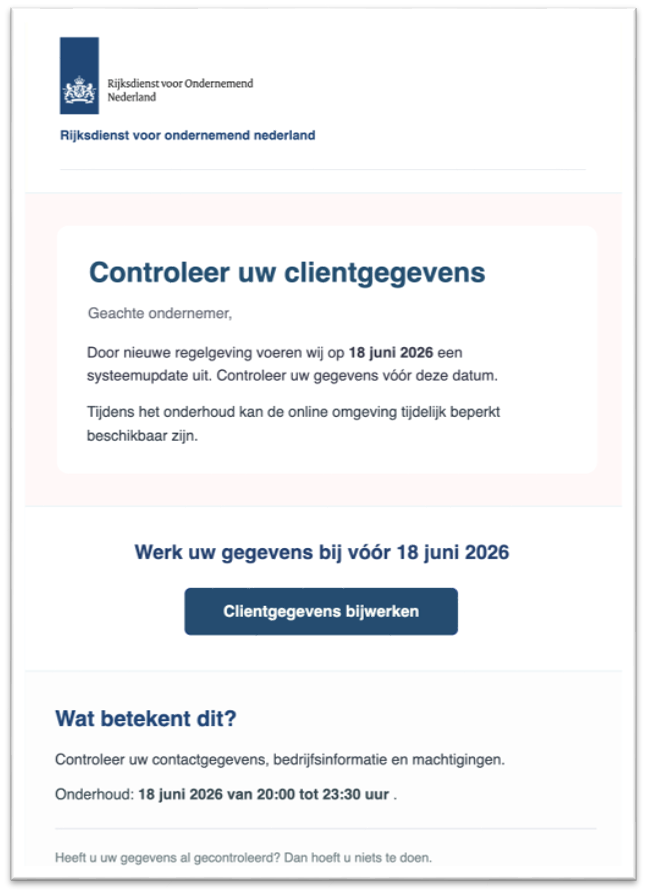
Il team Mimecast Threat Research ha individuato campagne di phishing mirate alle credenziali che utilizzavano esche localizzate in tedesco, olandese e danese. È stato osservato che i messaggi provenivano da account compromessi e indirizzavano i destinatari, tramite URL di applicazioni web Amazon S3, verso pagine di phishing controllate dagli autori dell’attacco.
La campagna si spacciava per organizzazioni affidabili operanti nei settori dei servizi finanziari, della pubblica amministrazione, della sanità, delle pensioni e dell’identità digitale. Spiccavano i marchi bancari, tra cui Volksbank, Consorsbank, Commerzbank, ING, DKB e Sparkasse. Tra gli altri marchi osservati figuravano BENU, PFA, RVO, Belastingdienst, Isabel e itsme.
Un flusso di lavoro documentato si spacciava per Volksbanken Raiffeisenbanken e tentava di raccogliere le informazioni necessarie per assumere il controllo di un conto bancario online. La pagina richiedeva alla vittima di fornire la propria posizione e i dettagli identificativi, il VR-NetKey o l’alias, il PIN dell’online banking, il metodo di autenticazione e i TAN in tempo reale. Questa combinazione avrebbe potuto consentire a un malintenzionato di autenticarsi come la vittima e autorizzare transazioni fraudolente.
Flusso della campagna
Fase 1: E-mail di phishing localizzata
I destinatari ricevono un messaggio di phishing in lingua tedesca, olandese o danese. L’uso di un account mittente compromesso può rendere il messaggio più credibile rispetto alle e-mail provenienti da infrastrutture di nuova creazione o palesemente estranee alla questione.
Fase 2: Link ad Amazon S3
Il messaggio indirizza il destinatario a un nome host di un’applicazione web Amazon S3. La campagna utilizza nomi host di bucket specifici per l’hosting o il reindirizzamento, sfruttando un servizio cloud legittimo per rendere meno efficace un’analisi basata esclusivamente sulla reputazione.
Fase 3: Pagina che si spaccia per il marchio
La vittima viene indirizzata a una pagina controllata dagli autori dell’attacco che riproduce l’identità e il percorso di autenticazione di una banca regionale o di un servizio affidabile. L’esca è localizzata in base all’organizzazione e al Paese presi di mira.
Fase 4: Raccolta di identità e credenziali
La pagina richiede dati personali e credenziali dell’account. Nell’esempio osservato relativo a Volksbank, questi includevano codice postale o città, nome e cognome, data di nascita, VR-NetKey o alias e il PIN per l’online banking.
Fase 5: Metodo TAN e intercettazione dei codici in tempo reale
Alla vittima viene chiesto di identificare il metodo di approvazione delle transazioni in uso e di fornire il TAN in tempo reale o i codici di approvazione. L’acquisizione sia delle credenziali che dei dati di autorizzazione monouso può consentire l’accesso al conto e l’approvazione delle transazioni.



Analisi tecnica
Invio da conti compromessi
I messaggi oggetto dell’indagine provenivano da conti compromessi. L’uso improprio di un conto esistente può fornire un’identità plausibile del mittente e aiutare la campagna a sfruttare la fiducia associata a un’infrastruttura di posta legittima.
Abuso di infrastrutture cloud legittime
Nel corso dell’indagine sono stati documentati diversi nomi host univoci di Amazon S3. Amazon S3 è un servizio legittimo; il rischio è associato ai nomi host e agli URL specifici dei bucket, non al dominio amazonaws[.]com nel suo complesso.
Raccolta di dati relativi all’online banking
L’impersonificazione della Volksbank richiedeva un codice postale o una città tedesca per identificare la filiale locale della vittima, seguiti da informazioni sull’identità e credenziali di online banking. VR-NetKey è l’identificativo cliente utilizzato per l’online banking delle Volksbanken Raiffeisenbanken; è possibile configurare un alias come nome di accesso alternativo. Il PIN richiesto corrisponde alla password dell’online banking.
Intercettazione dell’autenticazione delle transazioni
Il flusso di lavoro raccoglieva anche la procedura di approvazione della vittima (Freigabeverfahren) e i TAN. Tra i metodi osservati o rilevanti figuravano VR SecureGo plus, Sm@rt-TAN photo e Sm@rt-TAN plus. Un TAN (Transaktionsnummer) è un valore monouso utilizzato per approvare un accesso o un pagamento. La raccolta di un TAN in tempo reale insieme alle credenziali dell’account crea un percorso diretto verso la frode transazionale.
Obiettivi
|
Settore
|
Settore
|
Falsificazione dell’identità osservata
|
|
Germania
|
Settore bancario
|
Volksbank, Consorsbank, Commerzbank, DKB, Sparkasse
|
|
Paesi Bassi / Germania
|
Settore bancario
|
ING
|
|
Paesi Bassi
|
Assistenza sanitaria
|
Farmacia BENU
|
|
Danimarca
|
Pensioni
|
PFA
|
|
Paesi Bassi
|
|
Indicatori di compromissione (IOC)
I seguenti indicatori sono stati neutralizzati per consentirne una gestione sicura. Lo stato degli indicatori può variare nel tempo e deve essere verificato alla luce dei dati telemetrici attuali.
|
Indicatore
|
Descrizione
|
|
234-ignis-clad.s3.us-west-2.amazonaws[.]com
|
Nome host della campagna Amazon S3
|
|
77-gp-fennel-ratchet-ridgeway.s3.us-west-1.amazonaws[.]com
|
Nome host della campagna Amazon S3
|
|
anvil-tp-275-jolt-knack.s3.eu-west-2.amazonaws[.]com
|
Nome host della campagna Amazon S3
|
|
baste-uniform-jt.s3.us-west-2.amazonaws[.]com
|
Nome host della campagna Amazon S3
|
|
bolt-jab-maple-prime.s3.ap-southeast-2.amazonaws[.]com
|
Nome host della campagna su Amazon S3
|
|
brace-5834-tansy-nw.s3.ap-southeast-1.amazonaws[.]com
|
Nome host della campagna Amazon S3
|
|
Raccomandazioni
Formazione sulla consapevolezza degli utenti
- Istruire i dipendenti ad accedere ai servizi bancari, fiscali, previdenziali e di gestione dell’identità tramite siti web noti o applicazioni ufficiali, anziché tramite link contenuti in messaggi non richiesti
- Sottolineare che gli utenti non devono mai rivelare un codice TAN né approvare una richiesta di autenticazione che non hanno avviato
- Insegnare agli utenti a verificare l’intero nome host di destinazione, compresi i link ospitati su piattaforme cloud altrimenti legittime
- Istruire gli utenti a segnalare immediatamente eventuali messaggi inattesi relativi alla verifica dell’account o all’approvazione delle transazioni
Ricerca proattiva delle minacce
- Cercare nei log delle e-mail i domini elencati e i nomi host esatti di Amazon S3
Conclusione
Questa campagna combina l’invio tramite account compromessi, l’usurpazione localizzata del marchio e l’abuso di infrastrutture cloud legittime per raccogliere credenziali finanziarie e codici di autorizzazione attivi. Il flusso di lavoro osservato relativo a Volksbank va oltre il semplice furto di password, poiché raccoglie informazioni sull’identità, il metodo di autenticazione della vittima e i codici TAN, consentendo potenzialmente l’appropriazione dell’account e transazioni fraudolente. I team di sicurezza dovrebbero dare priorità alla ricerca degli IOC, all’analisi contestuale dei link S3, alle segnalazioni degli utenti e alla risposta rapida qualora le credenziali bancarie o i codici di approvazione possano essere stati compromessi.




