Resumen de las amenazas
Las instituciones educativas se enfrentan a amenazas que van más allá del phishing convencional basado en contraseñas. Investigaciones recientes de Mimecast han identificado tres campañas con objetivos distintos: la apropiación de cuentas de empleados, la implementación de acceso remoto y el posible reclutamiento de estudiantes para actividades financieras fraudulentas.
Aunque las campañas no están necesariamente relacionadas entre sí, cada una de ellas se aprovecha de flujos de trabajo habituales en el sector educativo. Entre ellos se incluyen los avisos de cumplimiento normativo sobre expedientes académicos, el envío de expedientes académicos y las oportunidades de empleo flexible.
Campaña uno: un aviso de cumplimiento normativo recopila credenciales universitarias
Resumen de la campaña
La primera campaña se dirige a algo más de 300 empleados de cuatro universidades de EE. UU. mediante un mensaje que suplantaba la identidad de la Oficina de Expedientes Académicos y Cumplimiento de la Privacidad de varias instituciones educativas.
A los destinatarios se les informa de que es posible que se haya accedido o divulgado sin autorización un expediente académico asociado a su cuenta. El mensaje cita la legislación federal, solicita la conservación de los registros pertinentes y advierte de que el incumplimiento de la obligación de confirmar la recepción podría dar lugar a medidas administrativas.

El lenguaje utilizado crea una sensación de urgencia al tiempo que evita una acusación directa, lo que anima al empleado a abrir el portal supuestamente seguro antes de verificar por sí mismo el aviso.
Desarrollo de la campaña
- El empleado recibe un supuesto aviso de cumplimiento de la normativa de privacidad de los estudiantes.
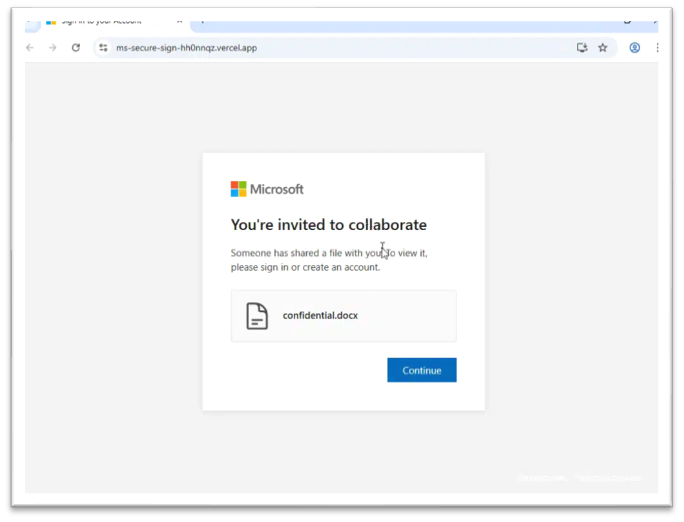
- El enlace abre una página de colaboración de Microsoft controlada por el atacante y alojada en Vercel.
- Un documento supuestamente compartido solicita al empleado que inicie sesión.
- La página de inicio de sesión falsa captura los datos introducidos en tiempo real.
- El operador puede guiar a la víctima a través de las pantallas de introducción de contraseña, Duo o Microsoft Authenticator.

Análisis técnico
Entre las implementaciones de Vercel observadas se incluyen:
- ms-secure-sign-hh0nnqz[.]vercel[.]app
- ms-secure-sign-s22xus[.]vercel[.]app
La aplicación de phishing utilizaba varios puntos finales del mismo origen:
- POST /alert notificaba al operador cuando una víctima comenzaba a introducir una dirección.
- POST /api/keystroke transmitía el contenido de los campos a medida que se tecleaban.
- POST /auth enviaba la dirección de correo electrónico completa, la contraseña y cualquier información de autenticación adicional.
La interfaz de usuario rechazaba los dominios de correo electrónico personales habituales e indicaba a las víctimas que utilizaran una cuenta del trabajo o de la universidad. Tras recibir una contraseña, consultaba /auth cada segundo en busca de instrucciones controladas por el operador.
Entre las respuestas admitidas se incluían mensajes de contraseña incorrecta, notificaciones de Duo Push, códigos de acceso de Duo, llamadas telefónicas, comprobación del número de Microsoft Authenticator y preguntas personalizadas arbitrarias. Esto demuestra un flujo de trabajo con intervención del operador diseñado para recopilar más información que un simple nombre de usuario y una contraseña estáticos.
El compromiso de una cuenta de un empleado universitario podría exponer los expedientes de los estudiantes, el correo electrónico institucional y los documentos en la nube. También podría proporcionar al atacante un buzón de confianza para llevar a cabo campañas de phishing posteriores contra estudiantes y compañeros de trabajo.
Campaña dos: el señuelo del expediente académico entrega ScreenConnect
Resumen de la campaña
La segunda campaña, compuesta por más de 400 correos electrónicos enviados a 60 universidades de EE. UU., se dirige principalmente a los departamentos de admisiones o a buzones compartidos con una supuesta solicitud de expedientes académicos de estudiantes procedentes de diversas instituciones educativas.
El mensaje solicita al secretario académico que revise el estado del expediente académico y los detalles de su envío. El momento y el tema hacen que la solicitud resulte verosímil para el personal que gestiona el aumento de la actividad de admisiones y matriculaciones.

Entrega protegida por CAPTCHA
La campaña utiliza una URL tokenizada en un sitio web de WordPress probablemente comprometido:
URL tokenizada /redirect/
→ Google reCAPTCHA
→ el servidor verifica el CAPTCHA
→ Se aprueba la sesión «redirect_control_session»
→ Redirección HTTP 302 a transcriptt.php
→ PHP devuelve [nombre] Transcript.vbs
La cookie de sesión y el CAPTCHA evitan que la carga útil se devuelva inmediatamente a los escáneres automatizados. Una verificación satisfactoria da como resultado:
Content-Disposition: attachment;
filename="Nombre Apellidos Transcript.vbs"

Tras abrir el archivo VBS, se informa al destinatario de que se descargará un MSI y se le solicita confirmación. A continuación, se ejecuta el instalador con normalidad y se muestra una advertencia de UAC sobre un editor desconocido.


Entre las fuentes de ScreenConnect observadas se incluyen:
- invitee[.]click
- invite[.]surf
Los parámetros del instalador especificaban una sesión de ScreenConnect Access. Si la instalación se completaba con éxito, el operador podría obtener acceso remoto persistente y utilizarlo para el robo de credenciales, el acceso a datos, el movimiento lateral o la instalación de carga útil adicional.
No se trata de un ataque «drive-by»: el destinatario debe descargar y ejecutar el archivo VBS, y algunas variantes requieren una aprobación adicional. La denominación de la transcripción y el nombre genérico del archivo MSI tienen como objetivo camuflar el despliegue del acceso remoto.
Campaña tres: las ofertas de trabajo para estudiantes muestran indicadores de «money mule»
Resumen de la campaña
La tercera campaña se dirigió a un gran número de estudiantes de varias universidades, anunciando empleos flexibles a distancia.
Los correos no contenían ningún contenido en el cuerpo, pero incluían un archivo adjunto de Word con información sobre el puesto y un enlace
Al seleccionar «Solicitar aquí», se accedía, a través de una presentación de Google Slides, a un formulario de Google.


Las campañas observadas preguntaban a los solicitantes si tenían una cuenta bancaria o una tarjeta de crédito, les pedían el nombre de su banco y les indicaban que enviaran un mensaje de texto a un número de teléfono una vez completado el formulario.
El formulario indicaba que la primera tarea del solicitante consistiría en distribuir donaciones siguiendo las instrucciones de un supuesto coordinador del programa. Si se tiene en cuenta junto con las preguntas sobre el acceso a la cuenta bancaria y los procedimientos de ingreso de cheques, esto concuerda con las primeras fases de una estafa de cheques falsos o de una operación de captación de «mulas de dinero».
Las pruebas recopiladas hasta ahora no demuestran que se transfirieran fondos. Sin embargo, el procedimiento coincide en gran medida con las advertencias publicadas por el FBI y la FTC. En estas estafas, los estudiantes reciben cheques falsificados, los ingresan en cuentas personales y se les indica que transfieran parte de los supuestos fondos a otra persona o «proveedor». Cuando se detecta que el cheque es fraudulento, el banco retira los fondos y el estudiante sigue siendo responsable del dinero transferido.
Por qué se elige a los estudiantes como objetivo
Los estudiantes son objetivos atractivos porque muchos buscan un empleo flexible que se adapte a sus estudios. Además, es posible que tengan poca experiencia a la hora de evaluar los procesos de selección y que se muestren más receptivos ante trabajos a distancia bien remunerados que requieran pocas horas.
Los delincuentes pueden aprovecharse de la imagen de marca de las instituciones y de servicios de confianza como Google Docs, Slides y Forms para que la oportunidad parezca legítima. Trasladar la conversación a mensajes de texto también aleja a la víctima de los canales de comunicación supervisados por la universidad.
Los estudiantes reclutados como «mulas» pueden enfrentarse a la congelación o el cierre de sus cuentas bancarias, a pérdidas económicas y a posibles consecuencias legales, incluso aunque inicialmente no comprendieran el propósito delictivo de las transacciones.
Recomendaciones
Para las instituciones educativas
- Advertir al personal y a los estudiantes sobre avisos de cumplimiento normativo, envíos de expedientes académicos y ofertas de trabajo que lleguen a través de correos electrónicos no solicitados.
- Exija a los usuarios que verifiquen las solicitudes a través de contactos conocidos de la institución, en lugar de los datos facilitados en el mensaje.
- Detecta e investiga archivos de script, descargas inesperadas de MSI y nuevas instalaciones de ScreenConnect.
- Evite bloquear de forma generalizada los servicios de alojamiento legítimos; inspeccione nombres de host, rutas y cadenas de redireccionamiento específicos.
- Coordina la notificación de ofertas de empleo falsas entre los equipos de seguridad, los servicios de orientación profesional y los departamentos de apoyo al alumnado.
Para estudiantes y empleados
- Comprueba el nombre de host completo antes de introducir tus credenciales.
- Nunca instales software con el único fin de consultar un expediente académico o un documento compartido.
- Confirma las ofertas de empleo a través del departamento oficial de RR. HH. o del servicio de orientación profesional de la institución.
- No utilices una cuenta bancaria personal para recibir o transferir dinero en nombre de un empleador.
- Considera como indicios de fraude los cheques emitidos antes de comenzar a trabajar, las solicitudes para comprar material a un proveedor concreto y las instrucciones para transferir fondos.
Conclusión
Estas campañas ilustran tres resultados diferentes derivados de la ingeniería social centrada en la educación: la apropiación de cuentas, la implementación de acceso remoto y la explotación financiera.
Los métodos difieren técnicamente, pero todos se basan en la confianza y el momento oportuno. Los avisos de privacidad presionan a los empleados para que actúen, las solicitudes de expedientes académicos se mezclan con los procesos de admisión y las ofertas de trabajo flexibles resultan atractivas para los estudiantes que buscan ingresos. Por lo tanto, las instituciones educativas deben prepararse para más de un patrón de phishing a medida que aumenta la actividad académica.




