Resumen de la campaña
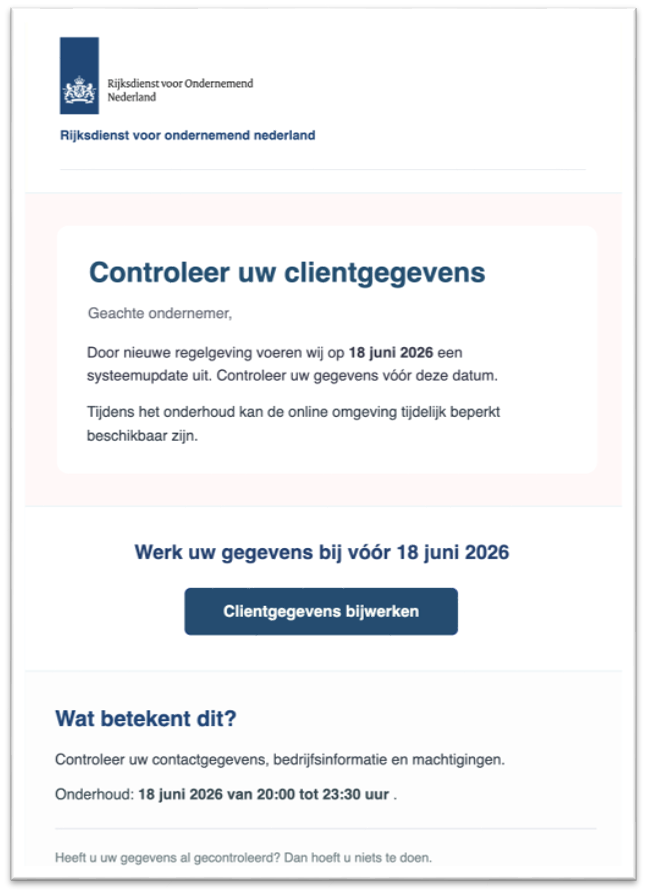
El equipo de investigación de amenazas de Mimecast identificó campañas de phishing de credenciales que utilizaban señuelos localizados en alemán, neerlandés y danés. Se observó que los mensajes procedían de cuentas comprometidas y dirigían a los destinatarios, a través de URL de aplicaciones web de Amazon S3, a páginas de phishing controladas por los atacantes.
La campaña se hacía pasar por organizaciones de confianza de los sectores de servicios financieros, administración pública, sanidad, pensiones e identidad digital. Destacaban las marcas bancarias, entre las que se incluían Volksbank, Consorsbank, Commerzbank, ING, DKB y Sparkasse. Otras marcas observadas fueron BENU, PFA, RVO, Belastingdienst, Isabel e itsme.
Un flujo de trabajo documentado se hacía pasar por Volksbanken Raiffeisenbanken e intentaba recabar la información necesaria para hacerse con el control de una cuenta de banca en línea. La página solicitaba la ubicación y los datos de identidad de la víctima, el VR-NetKey o alias, el PIN de la banca en línea, el método de autenticación y los TAN en tiempo real. Esta combinación podría permitir a un atacante autenticarse como la víctima y autorizar transacciones fraudulentas.
Flujo de la campaña
Fase 1: Correo electrónico de phishing localizado
Los destinatarios reciben un mensaje de phishing en alemán, neerlandés o danés. El uso de una cuenta de remitente comprometida puede hacer que el mensaje parezca más creíble que un correo procedente de una infraestructura recién creada o que, a simple vista, no tenga relación alguna con el asunto.
Etapa 2: Enlace a Amazon S3
El mensaje dirige al destinatario a un nombre de host de una aplicación web de Amazon S3. La campaña utiliza nombres de host de buckets específicos para el alojamiento o la redirección, aprovechando un servicio en la nube legítimo para que los análisis básicos basados únicamente en la reputación resulten menos eficaces.
Fase 3: Página que suplantaba la identidad de la marca
La víctima accede a una página controlada por los atacantes que reproduce la identidad y el proceso de autenticación de un banco regional o un servicio de confianza. El señuelo está adaptado a la organización y al país objetivo.
Etapa 4: Recopilación de identidad y credenciales
La página solicita datos personales y credenciales de la cuenta. En el ejemplo observado de Volksbank, esto incluía el código postal o la ciudad, el nombre y los apellidos, la fecha de nacimiento, la clave VR-NetKey o un alias, y el PIN de la banca online.
Etapa 5: Método TAN e interceptación de códigos en tiempo real
Se pide a la víctima que identifique el método de aprobación de transacciones que utiliza y que facilite el TAN o los códigos de aprobación en tiempo real. La captura tanto de las credenciales como de los datos de autorización de un solo uso puede permitir el acceso a la cuenta y la aprobación de transacciones.



Análisis técnico
Envío desde cuentas comprometidas
Los mensajes investigados procedían de cuentas comprometidas. El uso indebido de una cuenta existente puede proporcionar una identidad de remitente verosímil y ayudar a la campaña a aprovechar la confianza asociada a una infraestructura de correo legítima.
Uso indebido de infraestructura legítima en la nube
En la investigación se documentaron varios nombres de host únicos de Amazon S3. Amazon S3 es un servicio legítimo; el riesgo está asociado a los nombres de host y las URL de los buckets específicos, no al dominio amazonaws[.]com en su conjunto.
Recopilación de datos de banca en línea
La suplantación de identidad de Volksbank solicitaba un código postal o una ciudad alemana para identificar la marca de la sucursal local de la víctima, seguida de información de identidad y credenciales de banca online. VR-NetKey es el identificador de cliente utilizado para la banca online de Volksbanken Raiffeisenbanken; se puede configurar un alias como nombre de inicio de sesión alternativo. El PIN solicitado es la contraseña de la banca online.
Interceptación de la autenticación de transacciones
El flujo de trabajo también recopilaba el procedimiento de autorización de la víctima (Freigabeverfahren) y los TAN. Entre los métodos observados o relevantes se incluían VR SecureGo plus, Sm@rt-TAN photo y Sm@rt-TAN plus. Un TAN (Transaktionsnummer) es un valor de un solo uso que se utiliza para autorizar un inicio de sesión o un pago. La obtención de un TAN en tiempo real junto con las credenciales de la cuenta abre una vía directa al fraude en las transacciones.
Objetivos
|
Región
|
Sector
|
Suplantación de identidad observada
|
|
Alemania
|
Sector bancario
|
Volksbank, Consorsbank, Commerzbank, DKB, Sparkasse
|
|
Países Bajos / Alemania
|
Sector bancario
|
ING
|
|
Países Bajos
|
Sanidad
|
Farmacia BENU
|
|
Dinamarca
|
Pensiones
|
PFA
|
|
Países Bajos
|
|
Indicadores de compromiso (IOC)
Los siguientes indicadores se han neutralizado para garantizar un manejo seguro. El estado de los indicadores puede cambiar con el tiempo y debe validarse con los datos de telemetría actuales.
|
Indicador
|
Descripción
|
|
234-ignis-clad.s3.us-west-2.amazonaws[.]com
|
Nombre de host de la campaña de Amazon S3
|
|
77-gp-fennel-ratchet-ridgeway.s3.us-west-1.amazonaws[.]com
|
Nombre de host de la campaña de Amazon S3
|
|
anvil-tp-275-jolt-knack.s3.eu-west-2.amazonaws[.]com
|
Nombre de host de la campaña de Amazon S3
|
|
baste-uniform-jt.s3.us-west-2.amazonaws[.]com
|
Nombre de host de la campaña de Amazon S3
|
|
bolt-jab-maple-prime.s3.ap-southeast-2.amazonaws[.]com
|
Nombre de host de la campaña de Amazon S3
|
|
brace-5834-tansy-nw.s3.ap-southeast-1.amazonaws[.]com
|
Nombre de host de la campaña de Amazon S3
|
Recomendaciones
Formación en concienciación de los usuarios
- Informe a los empleados de que deben acceder a los servicios bancarios, fiscales, de pensiones y de identidad a través de sitios web conocidos o aplicaciones oficiales, en lugar de mediante enlaces incluidos en mensajes no solicitados
- Haga hincapié en que los usuarios nunca deben revelar un TAN ni aprobar una solicitud de autenticación que no hayan iniciado ellos mismos
- Enseñe a los usuarios a comprobar el nombre completo del servidor de destino, incluidos los enlaces alojados en plataformas en la nube que, por lo demás, sean legítimas
- Indique a los usuarios que denuncien inmediatamente cualquier mensaje inesperado de verificación de cuenta o de aprobación de transacciones
Búsqueda proactiva de amenazas
- Busque en los registros de correo electrónico los dominios enumerados y los nombres de host exactos de Amazon S3
Conclusión
Esta campaña combina el envío a través de cuentas comprometidas, la suplantación de marcas localizadas y el uso indebido de infraestructura legítima en la nube para obtener credenciales financieras y códigos de autorización activos. El flujo de trabajo observado en el caso de Volksbank va más allá del simple robo de contraseñas, ya que recopila información de identidad, el método de autenticación de la víctima y los códigos TAN, lo que podría permitir la apropiación de cuentas y la realización de transacciones fraudulentas. Los equipos de seguridad deben dar prioridad a la búsqueda de indicadores de compromiso (IOC), al análisis contextual de los enlaces de S3, a las notificaciones de los usuarios y a la respuesta rápida cuando se sospeche que se han visto expuestas credenciales bancarias o códigos de autorización.




