Aperçu des menaces
Les établissements d’enseignement sont confrontés à des menaces qui vont au-delà du hameçonnage classique visant les mots de passe. Des enquêtes récentes menées par Mimecast ont mis en évidence trois campagnes poursuivant des objectifs différents : la prise de contrôle des comptes des employés, le déploiement d’accès à distance et le recrutement potentiel d’étudiants dans le cadre d’activités financières frauduleuses.
Bien que ces campagnes ne soient pas nécessairement liées entre elles, chacune exploite des processus courants dans le secteur de l’enseignement. Il s’agit notamment des avis de conformité concernant les dossiers des étudiants, des demandes de relevés de notes et des offres d’emploi flexibles.
Campagne n° 1 : une notification de conformité permet de collecter les identifiants universitaires
Aperçu de la campagne
La première campagne cible un peu plus de 300 employés répartis dans 4 universités aux États-Unis, au moyen d’un message se faisant passer pour le service chargé des dossiers étudiants et de la conformité en matière de confidentialité de plusieurs établissements d’enseignement.
Les destinataires sont informés qu’un dossier étudiant associé à leur compte a peut-être été consulté ou divulgué sans autorisation. Le message invoque la législation fédérale, demande la conservation des documents concernés et avertit que le fait de ne pas remplir l’accusé de réception requis pourrait entraîner des mesures administratives.

Le ton utilisé crée un sentiment d’urgence tout en évitant toute accusation directe, incitant ainsi l’employé à ouvrir le portail prétendument sécurisé avant d’avoir vérifié par lui-même l’authenticité de l’avis.
Déroulement de la campagne
- L’employé reçoit un prétendu avis de conformité relatif à la confidentialité des données des étudiants.
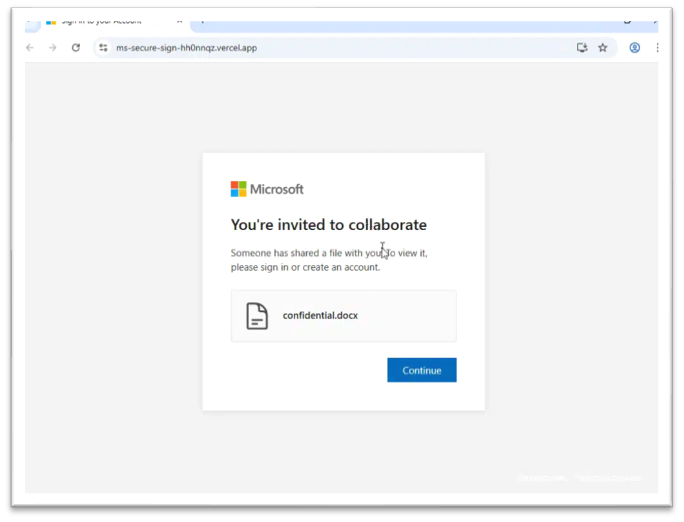
- Le lien ouvre une page de collaboration Microsoft contrôlée par l’attaquant et hébergée sur Vercel.
- Un document prétendument partagé invite l’employé à se connecter.
- La fausse page de connexion capture les informations saisies en temps réel.
- L'opérateur peut guider la victime à travers les étapes de saisie du mot de passe, de Duo ou de Microsoft Authenticator.

Analyse technique
Parmi les déploiements Vercel observés, on peut citer :
- ms-secure-sign-hh0nnqz[.]vercel[.]app
- ms-secure-sign-s22xus[.]vercel[.]app
L'application de phishing utilisait plusieurs points de terminaison de même origine :
- POST /alert avertissait l'opérateur lorsqu'une victime commençait à saisir une adresse.
- POST /api/keystroke transmettait le contenu des champs au fur et à mesure de leur saisie.
- POST /auth envoyait l’adresse e-mail complète, le mot de passe et toute information d’authentification supplémentaire.
L’interface utilisateur rejetait les domaines de messagerie personnels courants et demandait aux victimes d’utiliser un compte professionnel ou scolaire. Après avoir reçu un mot de passe, elle interrogeait /auth toutes les secondes pour obtenir des instructions contrôlées par l’opérateur.
Les réponses prises en charge comprenaient des messages de mot de passe incorrect, des notifications Duo Push, des codes d’accès Duo, des appels téléphoniques, la vérification du numéro via Microsoft Authenticator et des questions personnalisées arbitraires. Cela illustre un workflow impliquant un opérateur, conçu pour collecter davantage qu’un simple nom d’utilisateur et mot de passe statiques.
La compromission d’un compte d’employé universitaire pourrait exposer les dossiers des étudiants, les e-mails institutionnels et les documents stockés dans le cloud. Elle pourrait également fournir à l’attaquant une boîte mail de confiance pour mener des attaques de phishing ultérieures contre les étudiants et les collègues.
Campagne n° 2 : un leurre sous forme de relevé de notes permet d’accéder à ScreenConnect
Présentation de la campagne
La deuxième campagne, comprenant plus de 400 e-mails envoyés à 60 universités aux États-Unis, cible principalement les services des admissions ou les boîtes mail partagées, sous le prétexte d’une demande de relevé de notes pour des étudiants provenant de divers établissements d’enseignement.
Le message demande au service des inscriptions de vérifier l’état d’avancement des relevés de notes et les détails de leur envoi. Le moment choisi et l’objet du message rendent cette demande plausible pour le personnel chargé de traiter un volume accru de demandes d’admission et d’inscription.

Envoi protégé par un CAPTCHA
La campagne utilise une URL tokenisée hébergée sur un site WordPress vraisemblablement compromis :
URL tokenisée /redirect/
→ Google reCAPTCHA
→ le serveur vérifie le CAPTCHA
→ La session « redirect_control_session » est validée
→ Redirection HTTP 302 vers transcriptt.php
→ PHP renvoie [nom] Transcript.vbs
Le cookie de session et le CAPTCHA empêchent la charge utile d’être renvoyée immédiatement aux scanners automatisés. Une vérification réussie entraîne :
Content-Disposition : attachment ;
filename="Prénom Nom Transcript.vbs"

Après l’ouverture du fichier VBS, le destinataire est informé qu’un fichier MSI va être téléchargé et qu’une confirmation est requise. Le programme d’installation s’est ensuite lancé normalement et a affiché un avertissement UAC indiquant un éditeur inconnu.


Parmi les sources ScreenConnect observées, on peut citer :
- invitee[.]click
- invite[.]surf
Les paramètres du programme d’installation spécifiaient une session ScreenConnect Access. Si l’installation aboutissait, l’opérateur aurait pu obtenir un accès distant persistant et l’utiliser pour voler des identifiants, accéder à des données, effectuer des mouvements latéraux ou déployer une charge utile supplémentaire.
Il ne s’agit pas d’une infection de type « drive-by » : le destinataire doit télécharger et exécuter le fichier VBS, et certaines variantes nécessitent une validation supplémentaire. La dénomination de la transcription et le nom de fichier MSI générique visent à dissimuler le déploiement de l’accès à distance.
Campagne n° 3 : des offres d’emploi pour étudiants présentent des indicateurs de « money mule »
Aperçu de la campagne
La troisième campagne ciblait un grand nombre d’étudiants dans plusieurs universités en leur proposant des emplois flexibles à distance.
Les e-mails ne contenaient aucun contenu dans le corps du message, mais comportaient une pièce jointe au format Word contenant des informations sur le poste et un lien
En cliquant sur « Postuler ici », les utilisateurs étaient redirigés vers un formulaire Google via une présentation Google Slides.


Les campagnes observées demandaient aux candidats s’ils disposaient d’un compte bancaire ou d’une carte de crédit, leur demandaient le nom de leur banque et leur demandaient d’envoyer un SMS à un numéro de téléphone une fois le formulaire rempli.
Le formulaire indiquait que la première tâche du candidat consisterait à distribuer des dons selon les instructions d’un soi-disant coordinateur de programme. Combiné aux questions sur l’accès aux comptes bancaires et les procédures de dépôt de chèques, cela correspond aux premières étapes d’une arnaque aux faux chèques ou d’une opération de recrutement de « mules financières ».
Les éléments de preuve recueillis à ce jour ne permettent pas de prouver que des fonds aient été transférés. Cependant, le déroulement des opérations correspond étroitement aux mises en garde publiées par le FBI et la FTC. Dans ce type d’escroquerie, les étudiants reçoivent des chèques falsifiés, les déposent sur leurs comptes personnels et reçoivent pour instruction de transférer une partie des fonds apparents à une autre personne ou à un « fournisseur ». Lorsque le chèque est identifié comme frauduleux, la banque retire les fonds et l’étudiant reste redevable de la somme transférée.
Pourquoi les étudiants sont-ils ciblés ?
Les étudiants constituent des cibles de choix, car nombreux sont ceux qui recherchent un emploi flexible, compatible avec leurs études. Ils peuvent également avoir peu d’expérience dans l’évaluation des processus de recrutement et se montrer plus réceptifs à des offres de travail à distance très bien rémunérées et ne nécessitant que peu d’heures.
Les criminels peuvent exploiter l’image de marque d’établissements et des services de confiance tels que Google Docs, Slides et Forms pour donner à l’offre un aspect légitime. Le fait de faire passer la conversation par SMS permet également d’éloigner la victime des canaux de communication surveillés par l’université.
Les étudiants recrutés comme «mules» risquent de voir leurs comptes bancaires gelés ou fermés, de subir des pertes financières et de faire face à d’éventuelles conséquences juridiques — même s’ils n’avaient pas compris, au départ, la finalité criminelle des transactions.
Recommandations
À l’intention des établissements d’enseignement
- Mettez en garde le personnel et les étudiants contre les notifications de conformité, les demandes de relevés de notes et les offres d’emploi parvenant par e-mail non sollicité.
- Exigez des utilisateurs qu’ils vérifient ces demandes auprès de contacts connus de l’établissement plutôt que de se fier aux informations fournies dans le message.
- Détectez et examinez les fichiers de script, les téléchargements MSI inattendus et les nouvelles installations de ScreenConnect.
- Évitez de bloquer de manière générale les services d’hébergement légitimes ; inspectez les noms d’hôtes, les chemins d’accès et les chaînes de redirection spécifiques.
- Coordonnez le signalement des fausses offres d’emploi entre les équipes de sécurité, les services d’orientation professionnelle et les services d’aide aux étudiants.
Pour les étudiants et les employés
- Vérifiez l'intégralité du nom d'hôte avant de saisir vos identifiants.
- N’installez jamais de logiciel dans le seul but de consulter un relevé de notes ou un document partagé.
- Vérifiez les offres d’emploi auprès du service des ressources humaines ou du service d’orientation professionnelle officiel de l’établissement.
- N’utilisez pas de compte bancaire personnel pour recevoir ou transférer de l’argent pour le compte d’un employeur.
- Considérez les chèques émis avant le début du travail, les demandes d’achat de matériel auprès d’un fournisseur désigné et les instructions de transfert de fonds comme des indices de fraude.
Conclusion
Ces campagnes illustrent trois conséquences différentes découlant de l’ingénierie sociale dans le domaine de l’éducation : la prise de contrôle de compte, le déploiement d’un accès à distance et l’exploitation financière.
Les approches diffèrent sur le plan technique, mais chacune repose sur la familiarité et le timing. Les notifications relatives à la confidentialité poussent les employés à agir, les demandes de relevés de notes s’intègrent dans les processus d’admission, et les offres d’emploi flexibles séduisent les étudiants à la recherche d’un revenu. Les établissements d’enseignement doivent donc se préparer à faire face à plusieurs types d’hameçonnage à mesure que l’activité universitaire s’intensifie.