Présentation de la campagne
L'équipe de recherche sur les menaces de Mimecast a identifié des campagnes de hameçonnage visant à dérober des identifiants, utilisant des leurres localisés en allemand, néerlandais et danois. Les messages provenaient de comptes compromis et redirigeaient les destinataires, via des URL d'applications web Amazon S3, vers des pages de hameçonnage contrôlées par les auteurs de l'attaque.
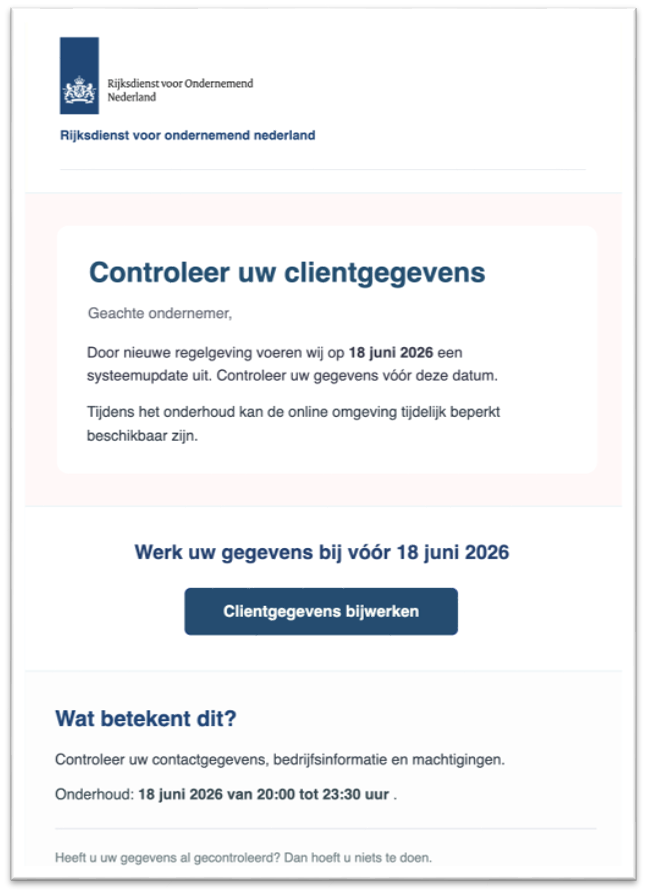
La campagne usurpait l’identité d’organisations de confiance dans les secteurs des services financiers, des administrations publiques, de la santé, des retraites et de l’identité numérique. Les marques bancaires étaient particulièrement visées, notamment Volksbank, Consorsbank, Commerzbank, ING, DKB et Sparkasse. Parmi les autres marques observées figuraient BENU, PFA, RVO, Belastingdienst, Isabel et itsme.
Un scénario documenté usurpait l’identité de Volksbanken Raiffeisenbanken et tentait de collecter les informations nécessaires pour prendre le contrôle d’un compte bancaire en ligne. La page demandait à la victime de fournir sa localisation et ses informations d’identité, son VR-NetKey ou son alias, son code PIN de banque en ligne, sa méthode d’authentification et ses codes TAN à usage unique. Cette combinaison pouvait permettre à un attaquant de s’authentifier en tant que victime et d’autoriser des transactions frauduleuses.
Déroulement de la campagne
Étape 1 : e-mail de hameçonnage localisé
Les destinataires reçoivent un message de hameçonnage en allemand, en néerlandais ou en danois. L’utilisation d’un compte d’expéditeur compromis peut rendre le message plus crédible qu’un e-mail provenant d’une infrastructure nouvellement créée ou manifestement sans rapport avec le sujet.
Étape 2 : lien vers Amazon S3
Le message redirige le destinataire vers un nom d’hôte d’application web Amazon S3. La campagne utilise des noms d’hôte de compartiments spécifiques pour l’hébergement ou la redirection, tirant parti d’un service cloud légitime afin de rendre moins efficace une analyse de base reposant uniquement sur la réputation.
Étape 3 : Page d'usurpation d'identité de marque
La victime accède à une page contrôlée par les attaquants, reproduisant l’identité et le parcours d’authentification d’une banque régionale ou d’un service de confiance. L’appât est adapté à l’organisation et au pays ciblés.
Étape 4 : Collecte d’identité et d’identifiants
La page demande des informations personnelles et les identifiants de compte. Dans l’exemple observé concernant la Volksbank, cela comprenait le code postal ou la ville, le prénom et le nom, la date de naissance, la VR-NetKey ou un pseudonyme, ainsi que le code PIN de la banque en ligne.
Étape 5 : Méthode TAN et interception des codes en temps réel
La victime est invitée à indiquer la méthode d’approbation des transactions utilisée et à fournir un TAN ou des codes d’approbation en temps réel. La capture à la fois des identifiants et des données d’autorisation à usage unique permet d’accéder au compte et d’approuver des transactions.



Analyse technique
Envoi depuis des comptes compromis
Les messages examinés provenaient de comptes compromis. L’utilisation abusive d’un compte existant peut fournir une identité d’expéditeur plausible et aider la campagne à bénéficier de la confiance associée à une infrastructure de messagerie légitime.
Utilisation abusive d’une infrastructure cloud légitime
Plusieurs noms d’hôte Amazon S3 uniques ont été recensés au cours de l’enquête. Amazon S3 est un service légitime ; le risque est lié aux noms d’hôte et aux URL spécifiques des compartiments (buckets), et non au domaine amazonaws[.]com dans son ensemble.
Collecte de données bancaires en ligne
L’usurpation d’identité de la Volksbank demandait un code postal ou une ville en Allemagne afin d’identifier l’agence locale de la victime, puis des informations d’identité et des identifiants de banque en ligne. VR-NetKey est l’identifiant client utilisé pour les services bancaires en ligne des Volksbanken Raiffeisenbanken ; un alias peut être configuré comme nom de connexion alternatif. Le code PIN demandé correspond au mot de passe de la banque en ligne.
Interception de l’authentification des transactions
Le processus permettait également de collecter la procédure d’autorisation (Freigabeverfahren) de la victime ainsi que ses codes TAN. Parmi les méthodes observées ou pertinentes figuraient VR SecureGo plus, Sm@rt-TAN photo et Sm@rt-TAN plus. Un TAN (Transaktionsnummer) est une valeur à usage unique utilisée pour valider une connexion ou un paiement. La collecte d’un TAN en temps réel, associée aux identifiants de compte, ouvre la voie à la fraude transactionnelle.
Cibles
|
Région
|
Secteur
|
Usurpation d’identité observée
|
|
Allemagne
|
Secteur bancaire
|
Volksbank, Consorsbank, Commerzbank, DKB, Sparkasse
|
|
Pays-Bas / Allemagne
|
Secteur bancaire
|
ING
|
|
Pays-Bas
|
Santé
|
Pharmacie BENU
|
|
Danemark
|
Retraites
|
PFA
|
|
Pays-Bas
|
|
Indicateurs de compromission (IOC)
Les indicateurs suivants ont été neutralisés pour permettre une manipulation en toute sécurité. Le statut des indicateurs peut évoluer au fil du temps et doit être validé par rapport aux données télémétriques actuelles.
|
Indicateur
|
Description
|
|
234-ignis-clad.s3.us-west-2.amazonaws[.]com
|
Nom d'hôte de la campagne Amazon S3
|
|
77-gp-fennel-ratchet-ridgeway.s3.us-west-1.amazonaws[.]com
|
Nom d'hôte de la campagne Amazon S3
|
|
anvil-tp-275-jolt-knack.s3.eu-west-2.amazonaws[.]com
|
Nom d'hôte de la campagne Amazon S3
|
|
baste-uniform-jt.s3.us-west-2.amazonaws[.]com
|
Nom d'hôte de la campagne Amazon S3
|
|
bolt-jab-maple-prime.s3.ap-southeast-2.amazonaws[.]com
|
Nom d'hôte de la campagne Amazon S3
|
|
brace-5834-tansy-nw.s3.ap-southeast-1.amazonaws[.]com
|
Nom d'hôte de la campagne Amazon S3
|
|
Recommandations
Formation à la sensibilisation des utilisateurs
- Sensibilisez les employés à l'importance d'accéder aux services bancaires, fiscaux, de retraite et d'identité via des sites web connus ou des applications officielles, plutôt que par le biais de liens contenus dans des messages non sollicités
- Insistez sur le fait que les utilisateurs ne doivent jamais divulguer un code TAN ni approuver une demande d’authentification qu’ils n’ont pas eux-mêmes initiée
- Apprenez aux utilisateurs à vérifier l'intégralité du nom d'hôte de destination, y compris les liens hébergés sur des plateformes cloud par ailleurs légitimes
- Demandez aux utilisateurs de signaler immédiatement tout message inattendu de vérification de compte ou d’approbation de transaction
Recherche proactive des menaces
- Recherchez dans les journaux de messagerie les domaines répertoriés et les noms d’hôte Amazon S3 exacts
Conclusion
Cette campagne combine l’utilisation de comptes compromis, l’usurpation de marque localisée et l’exploitation abusive d’infrastructures cloud légitimes afin de récolter des identifiants financiers et des codes d’autorisation actifs. Le mode opératoire observé chez Volksbank va au-delà du simple vol de mot de passe : il consiste à collecter des informations d’identité, la méthode d’authentification de la victime et ses codes TAN, ce qui pourrait permettre la prise de contrôle du compte et la réalisation de transactions frauduleuses. Les équipes de sécurité doivent donner la priorité à la recherche d’indicateurs de compromission (IOC), à l’analyse contextuelle des liens S3, aux signalements des utilisateurs et à une réponse rapide lorsque des identifiants bancaires ou des codes d’autorisation risquent d’avoir été exposés.